Servicios TI enfocados en convertir tus preocupaciones en soluciones
Todos nuestros servicios son escalables, flexibles y adaptables a las necesidades del midmarket en Chile. Resguardamos la confidencialidad de tus datos e información durante todo el proceso, aplicando los más altos estándares de seguridad.


Soluciones de ciberseguridad
Para proteger su activo más importante basado en Inteligencia Artificial.
Servicios de auditoría TI
Realiza una evaluación técnica para adelantar posibles riesgos y mantener la continuidad operacional.
Mesa de ayuda
Asegura una alta tasa de satisfacción en la atención de incidentes y solicitudes de usuarios.
Soluciones de infraestructura TI
Soluciones innovadoras y de calidad que ayudarán a tu compañía a adaptarse a los cambios del mercado.
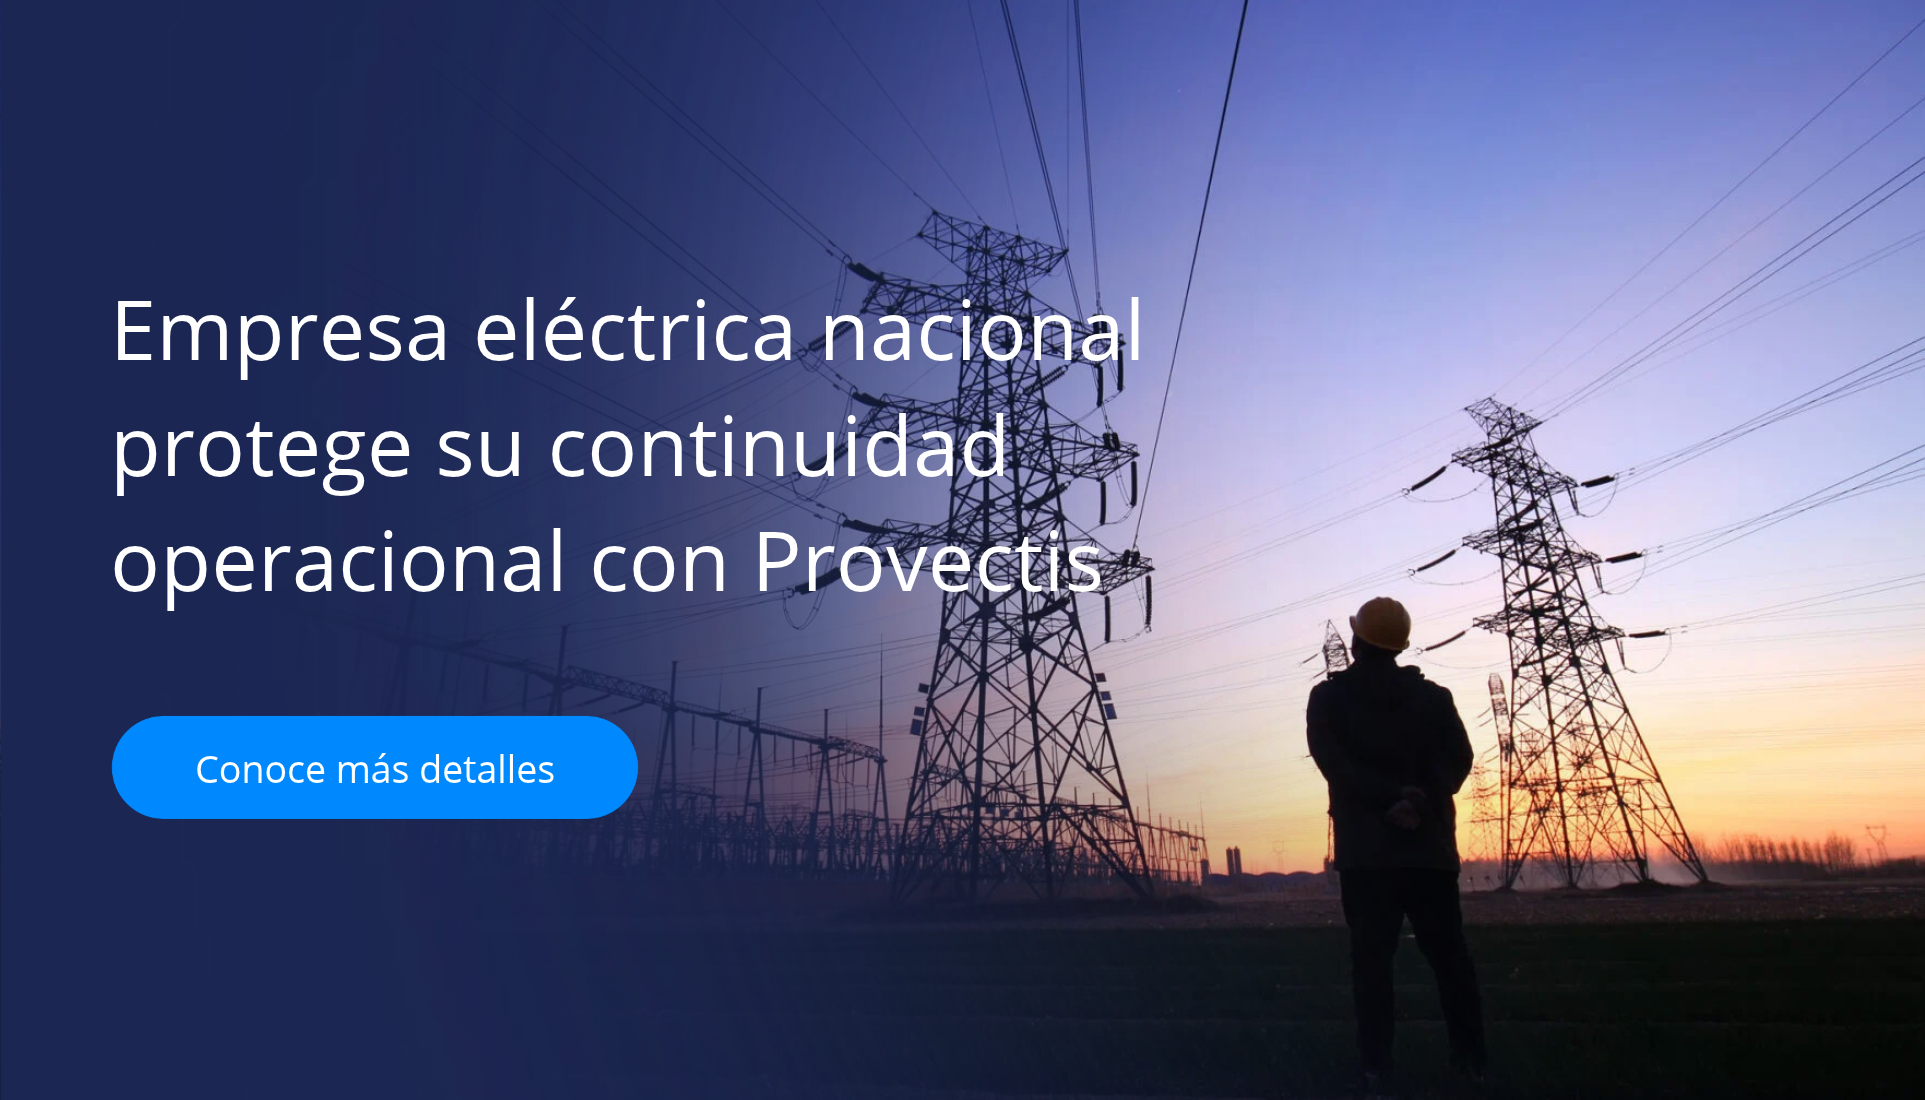
Nuestros clientes confían en nosotros para sus proyectos TI
En la industria eléctrica la disponibilidad es un no negociable. Con Monitoreo TI 7x24, Darktrace XDR e infraestructura de misión crítica, Provectis configuró un modelo preventivo y resiliente: más visibilidad sobre el entorno TI, menor tiempo de detección y respuesta ante incidentes, junto a un cumplimiento reforzado frente a las nuevas exigencias regulatorias.
Nuestros números reflejan confianza
2
1
2
2
5
1
2
3
4
5
0
0
1
2
8
0
1
2
3
4
5
0
servicios a nivel nacional.
0
1
2
1
5
1
2
3
4
5
5
partners tecnológicos.
0
1
2
1
0
1
2
3
4
5
20
en nosotros.
Cómo trabajamos en Provectis


Por qué el mercado confía en nosotros

Siempre han estado en los momentos de contingencia

Provectis es primordial para la operación diaria nuestra, siempre adaptándonos un porcentaje más de lo que les solicitamos, somos partner de Provectis durante 14 años y siempre han estado en los momentos de contingencia y nuevos proyectos lo cual valoramos mucho

Nos entrega soluciones novedosas y a precios competitivos
Provectis es un proveedor que entiende nuestras necesidades y de manera ágil nos entrega soluciones novedosas y a precios competitivos

Provectis ha aportado positivamente a nuestra empresa en el área TI
Provectis ha aportado positivamente a nuestra empresa en el área TI. Son nuestra contraparte para realizar actividades en el plano de los servicios entregados

Cuenta con un personal calificado
Con nosotros Provectis ha ejecutado una gestión acorde y buenos tiempos de respuesta. Cuenta con un personal calificado
Amazing dashboard loved it very much.
Ratione voluptatem sequi nesciunt amet Neque porro quisquam est qui dolorem ipsum quia dolor sit amet consectet sit adipisci velit sed quia non.
Exactly what i was looking for loved it.
Ratione voluptatem sequi nesciunt amet Neque porro quisquam est qui dolorem ipsum quia dolor sit amet consectet sit adipisci velit sed quia non.
Amazing Features loved it very much.
Ratione voluptatem sequi nesciunt amet Neque porro quisquam est qui dolorem ipsum quia dolor sit amet consectet sit adipisci velit sed quia non.
More easy to use loved it very much.
Neque porro quisquam est, qui dolorem ipsum quia dolor sit amet, consectetur, adipisci velit, sed quia non numquam eius modi tempora incidunt.


Nuestros partners estratégicos


Contacto