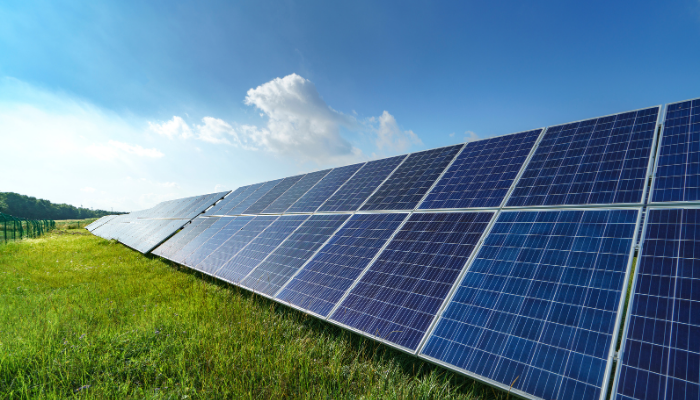
Una planta solar de 103 MW ubicada en Pozo Almonte, Región de Tarapacá, y su sistema de baterías permanecen desconectados del Sistema Eléctrico Nacional desde el 27 de agosto. Los registros del Coordinador Eléctrico Nacional atribuyen la salida a un ciberataque, y a fines de octubre ambas instalaciones seguían con disponibilidad cero.
Según informó Diario Financiero a partir de la bitácora del Coordinador Eléctrico Nacional, el 27 de agosto a las 13:10 horas salieron de servicio tanto el parque fotovoltaico como el sistema de baterías (BESS) Huatacondo. La causa anotada en el registro fue: "Producto de ciberataque a las instalaciones de Huatacondo". En paralelo se desconectó el transformador de la subestación Santa Rita, punto por el cual la planta se conecta a la red.
Desde el 28 de agosto, los reportes diarios del Coordinador muestran ambas instalaciones con 0 % de disponibilidad. De acuerdo con la revisión publicada por ESS News y pv magazine, la situación se mantenía en el reporte del 27 de octubre, es decir, cerca de dos meses después del evento.
Ese medio agrega que, la noche del 27 de agosto, las centrales térmicas Olivos y Espinos, en Los Vilos, perdieron el control remoto por una causa también atribuida a un ciberataque, sin que los registros permitan vincular ambos episodios.
El parque opera desde 2019. Las baterías, desarrolladas por AustrianSolar Chile Cuatro SpA, aún no operaban comercialmente. Consultados por pv magazine, ni el Coordinador ni AustrianSolar respondieron.
Un día después del incidente, el 28 de agosto, la Comisión Nacional de Energía abrió a consulta pública el proyecto de Norma Técnica de Ciberseguridad y Seguridad de la Información para el sector eléctrico, cuyo plazo de observaciones se extendió hasta el 2 de octubre.
El caso muestra que un incidente informático puede dejar fuera de operación un activo productivo durante semanas. Para cualquier empresa con sistemas de control industrial, telemetría o equipos gestionados a distancia (minería, energía, agroindustria, manufactura), el punto débil suele estar en los accesos remotos de contratistas y en redes donde lo administrativo y lo operacional conviven sin separación.
En lo normativo, la Ley 21.663 Marco de Ciberseguridad obliga a los prestadores de servicios esenciales, entre ellos el sector eléctrico, a reportar incidentes significativos a la ANCI en plazos acotados y a contar con planes de continuidad. Pero el efecto no se limita a ellos: proveedores y empresas medianas que prestan servicios a estos operadores serán cada vez más exigidos contractualmente con los mismos estándares.
La duración de la salida es el dato más relevante: restablecer un entorno comprometido, verificar su integridad y reconectarlo con seguridad toma mucho más tiempo que el ataque, sobre todo sin respaldos aislados ni un plan de recuperación probado.