Carding: cuando tu checkout se convierte en el laboratorio del fraude
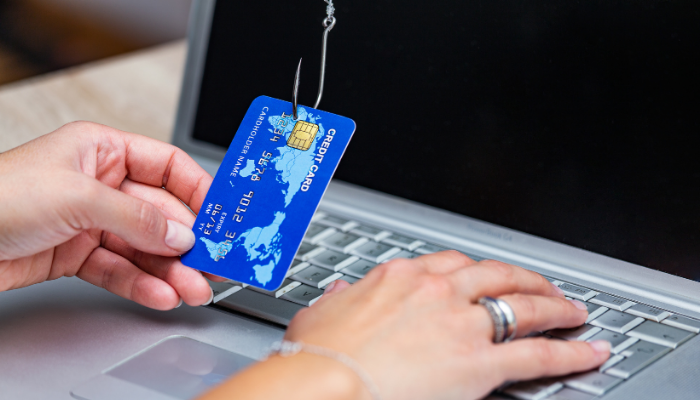
Imagina que son las 3:14 de la madrugada del sábado 28 de noviembre. El Black Friday va en su segundo día y el dashboard de ventas se ve sano. Lo que nadie está mirando es otra pantalla: la de las autorizaciones rechazadas.
En los últimos cuarenta minutos, tu pasarela procesó miles de intentos de compra por montos mínimos. Casi todos fallaron. Unos pocos, no.
Nadie te robó un peso (todavía). Pero alguien acaba de usar tu tienda como laboratorio para validar tarjetas robadas, y la cuenta de ese experimento te va a llegar igual.
Eso es carding. Y con un Black Friday que este año se extiende por cuatro días (del 27 al 30 de noviembre, según la Cámara de Comercio de Santiago), vale la pena entender por qué el comercio es la víctima que menos sabe que lo es.
No es un escenario lejano. Este 4 de noviembre, Las Últimas Noticias informó sobre una querella de Walmart Chile, admitida por el Segundo Juzgado de Garantía de Santiago, por 211 compras fraudulentas con tarjetas de terceros en Lider.cl, por cerca de $79 millones. Según la nota, el sistema antifraude vinculó las operaciones porque salían de un número acotado de dispositivos, y el comercio terminó recibiendo 211 contracargos. Las dos piezas clave de este artículo ya están ahí: la huella del dispositivo y la factura que llega al comercio.
Qué es el carding
El carding es un fraude automatizado: alguien prueba listas masivas de tarjetas robadas contra el sistema de pago de un comercio para descubrir cuáles siguen válidas. OWASP, la fundación de referencia en seguridad de aplicaciones web, lo cataloga como la amenaza automatizada OAT-001.
El punto fino está en la calidad de los datos. Quien compra tarjetas en la dark web no sabe cuáles funcionan, y el carding sirve para separar las "buenas" (las que valen más en el mercado negro) del resto. Tu checkout hace ese filtro gratis.
Tres términos que conviene no confundir:
- Carding (OAT-001): validar tarjetas con datos completos (número, vencimiento y código de seguridad).
- Card cracking (OAT-010): adivinar los datos que faltan, como el vencimiento o el CVV, cuando el atacante tiene solo una parte.
- Cashing out (OAT-012): usar las tarjetas ya validadas para obtener bienes o dinero.
Visa lo llama ataque de enumeración o account testing. En la industria también aparece como card testing, card stuffing o ataque de BIN (cuando se prueban tarjetas de un mismo emisor).
Cómo funciona un ataque de carding
Un ataque típico tiene cuatro etapas, y el comercio aparece en la segunda, la que nadie ve venir.
- Conseguir los datos. Las tarjetas salen de brechas de datos, skimmers físicos en cajeros, malware, phishing o scripts maliciosos inyectados en páginas de pago (e-skimming). Luego se venden por lotes en mercados clandestinos.
- Validarlas a escala. Bots, scripts y navegadores automatizados envían cientos o miles de intentos de pago, casi siempre por montos bajos para no activar alertas. Rotan IP y huellas de navegador para parecer clientes distintos. Según el Bad Bot Report 2025 de Imperva (Thales), el 21% del tráfico de bots maliciosos ya proviene de IP residenciales, que se ven como la conexión de cualquier hogar.
- Monetizar. Las tarjetas confirmadas se usan en compras sin tarjeta presente o se revenden más caras, porque ahora vienen "probadas".
- Convertir en efectivo. Los productos se despachan a direcciones de paso y se revenden. A veces, en tu propia tienda.
El paso 2 es donde tu negocio deja de ser espectador. Tu formulario de pago, tu API y tu pasarela son el banco de pruebas.
El verdadero costo del carding
La intuición dice que el carding es un problema del banco: la tarjeta es del cliente y el emisor responde. En Chile, además, la Ley 20.009, modificada por la Ley 21.234 en 2020, limita la responsabilidad del titular y obliga al emisor a responder ante fraudes. Caso cerrado, ¿no?
No tanto. Cuando tu checkout es el laboratorio, la factura llega por cinco vías:
- Costos de procesamiento. Dependiendo de tu contrato, cada intento enviado a la pasarela o al adquirente puede tener costo, aunque termine rechazado.
- Contracargos. Si las tarjetas validadas se usan en tu propia tienda, las compras disputadas vuelven al comercio, junto con el producto que ya despachaste.
- Reglas de las marcas. El programa de monitoreo de Visa (VAMP) incorporó los ataques de enumeración como criterio. Un comercio con mucho card testing presiona a su adquirente, y el adquirente presiona al comercio: monitoreo, multas o restricciones a la cuenta.
- Infraestructura. Miles de transacciones falsas consumen la misma capacidad que necesitas para tus clientes reales, justo en la semana de mayor demanda.
- Reputación y datos. Si las tarjetas se robaron en tu propio sitio (por ejemplo, con un script malicioso en el checkout), ya no hablamos de fraude ajeno: hablamos de una brecha de datos personales tuya.
Las cifras acompañan. Visa reportó un aumento de 40% en ataques de enumeración en el primer semestre de 2023, respecto del semestre anterior, y US$1.100 millones en pérdidas globales por fraude asociadas a estos ataques entre el 1 de octubre de 2022 y el 30 de septiembre de 2023 (Visa Security Roadmap 2025–2028, edición Australia). Aunque representan menos del 1% del volumen global de compras sin tarjeta presente, siguen siendo una vía muy usada para validar tarjetas robadas, y el mayor costo llega con el fraude posterior. Juniper Research proyecta que las pérdidas por fraude en pagos online pasen de US$44.300 millones en 2024 a US$107.000 millones en 2029 (vía Radware).
En Chile, el Informe de Sistemas de Pago 2026 del Banco Central registró US$98 millones en fraude reportado por bancos solo en el primer semestre de 2026. El fraude con tarjetas de crédito equivale al 0,14% de los montos transados, y el de débito subió de 0,04% a 0,07% en un año. Según la CMF, los montos de fraude reportado en 2022 fueron 6,3 veces más altos que antes de la Ley 21.234.
Y el canal digital es cada vez más automático: los bots generaron el 53% del tráfico web en 2025 y los bots maliciosos, el 40%, según el Bad Bot Report 2026 de Imperva. En 2024, el retail fue el segundo sector más atacado por bots, con el 15% de los ataques (Thales).
Cómo detectar el carding en tu e-commerce
El error más común es mirar solo las ventas aprobadas. El carding vive en las rechazadas: un comercio que revisa únicamente lo que liquidó no ve la prueba masiva que ocurre en su checkout. Estas son las señales que describen OWASP, Visa y Radware:
Ninguna señal basta por sí sola. Lo que delata el ataque es la correlación: cinco rechazos aislados son ruido; quinientos con el mismo patrón en diez minutos son un incidente.
Cómo evitar el carding: la defensa vive en la infraestructura
No existe un botón anti-carding. Un CAPTCHA solo lo frena un rato; bloquear IP sirve de poco cuando el ataque llega desde conexiones residenciales. Radware, OWASP y Visa coinciden en lo mismo: capas que se refuerzan entre sí, desde el borde de la red hasta el monitoreo.
- Gestión de bots en el borde. Un WAF con detección de bots que use huella de dispositivo, análisis de comportamiento y aprendizaje automático separa al cliente del script antes de que llegue a la pasarela.
- Límites de velocidad que sigan la forma del ataque. No basta con limitar por IP. Los umbrales deben mirar tarjeta, BIN, dispositivo, cuenta y sesión, y ajustarse en temporadas como el Black Friday.
- Fricción proporcional al riesgo. 3-D Secure, validación de CVV y desafíos tipo CAPTCHA solo donde el riesgo lo justifica. El cliente legítimo no debería pagar la cuenta del bot.
- La API de pago, tan protegida como la web. Según Imperva, el 27% de los ataques de bots de 2025 apuntaron directamente a APIs. Autenticación, tokens y límites también ahí.
- Trampas para bots. Campos ocultos (honeypots) en los formularios que un humano nunca llena y un script sí.
- Una página de pago blindada. Inventario y control de cada script que corre en el checkout, y alertas ante cualquier cambio no autorizado. Es lo que hoy exige PCI DSS 4.0.1 (más abajo).
- Monitoreo 24/7 con correlación. Un SOC que cruce en tiempo real señales del WAF, la pasarela y la aplicación, y un NOC que vea cuándo el tráfico anómalo empieza a comerse la capacidad. Con un protocolo claro: subir la fricción, bloquear y avisar al adquirente.
- Inteligencia compartida. Listas negativas y alertas de tu adquirente o pasarela. Visa monitorea el account testing en su red; esa información te llega si la pides.
Esta es la parte que solemos ver subestimada: la mayoría de estos controles no son "un servicio de ciberseguridad aparte". Son decisiones de arquitectura (dónde va el WAF, cómo se segmenta el tráfico, quién mira los logs a las 3 a.m.). Por eso en Provectis abordamos el carding desde la infraestructura: diseño del borde, monitoreo SOC/NOC continuo y respuesta coordinada, en vez de una herramienta más que nadie revisa.
El marco que ya aplica: PCI DSS, Ley 20.009 y Ley 21.719
El carding no es solo un tema técnico. Tres marcos convierten la prevención en una obligación concreta para el retail chileno:
Sobre la Ley 21.719: el 28 de octubre, el Senado aprobó el proyecto que posterga su entrada en vigencia al 15 de octubre de 2027 (boletín 18.623-07), que ahora pasa a la Cámara de Diputados (Garrigues). Mientras no se publique como ley, la fecha vigente sigue siendo el 1 de diciembre de 2026. Lo que cambiaría es el calendario, no las obligaciones.
Antes del Black Friday: cinco preguntas para tu equipo
No necesitas una auditoría para saber si estás expuesto, basta con intentar responder esto:
- ¿Cuántas autorizaciones rechazadas tuvo tu checkout la semana pasada, y cuántas vinieron del mismo BIN o del mismo dispositivo?
- ¿Tus límites de velocidad miran tarjeta, dispositivo y cuenta, o solo dirección IP?
- ¿Tienes un inventario de todos los scripts que corren en tu página de pago, incluidos los de marketing y analítica?
- ¿Quién recibe la alerta a las 3 a.m. del sábado del Black Friday, y qué está autorizado a hacer?
- ¿Tu adquirente te ha informado alguna vez tu nivel de transacciones de enumeración?
Si lguna respuesta fue "no sé", ahí está tu brecha. Y es mejor encontrarla ahora que en el reporte de contracargos de diciembre.
Evalúa las brechas de tu defensa →
Preguntas frecuentes sobre carding

Contacto